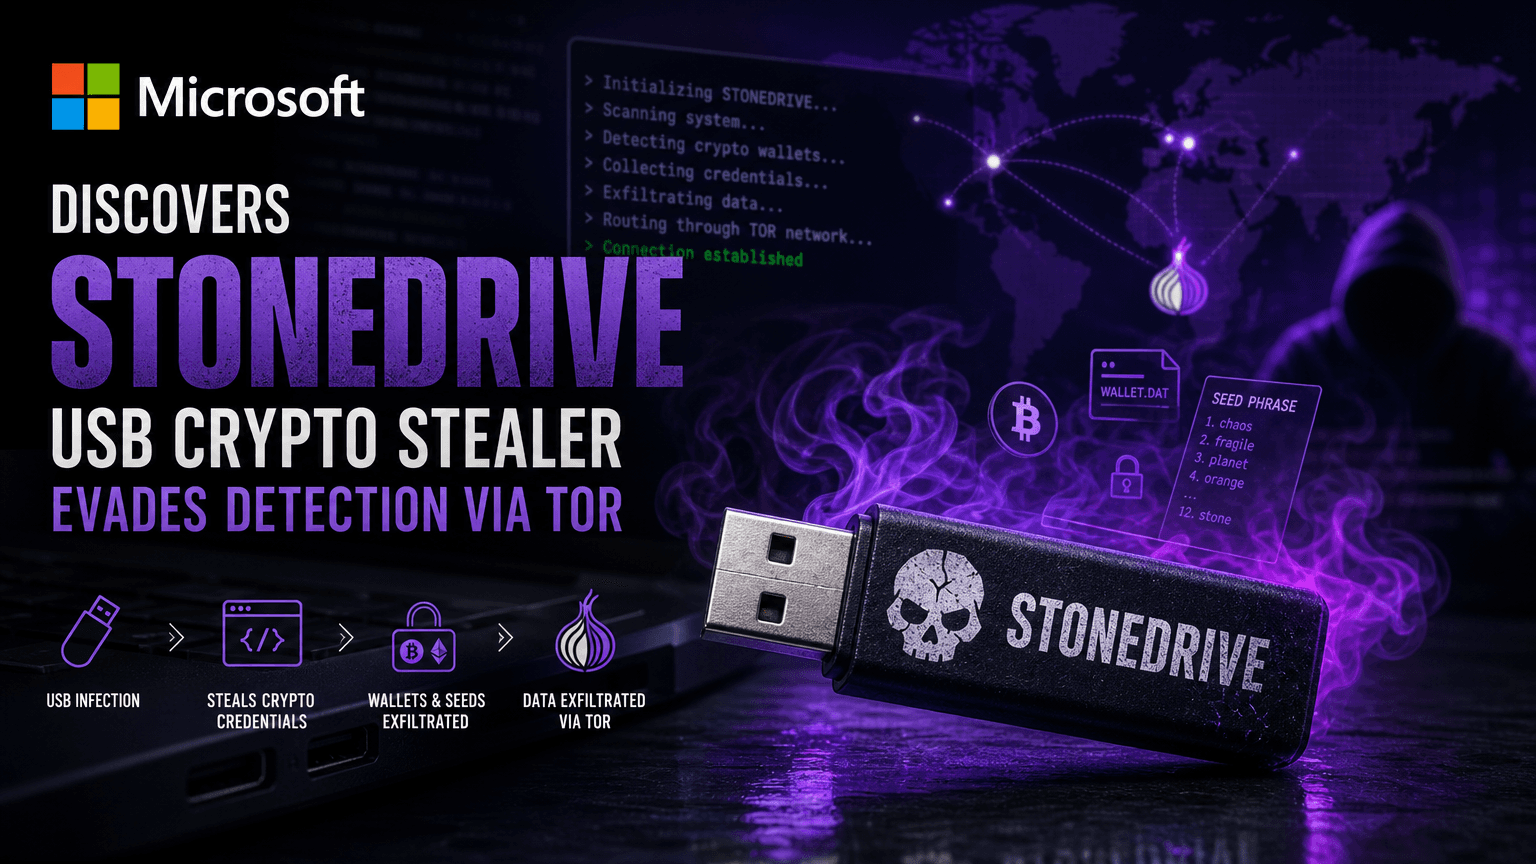
Microsoft обнаруживает STONEDRIVE: похититель криптовалют с USB избегает обнаружения через Tor
22 июня 2026
Введение в STONEDRIVE: Новая угроза в краже криптовалют
В недавнем раскрытии Microsoft пролила свет на сложный штамм вредоносного ПО, известного как STONEDRIVE, разработанного для проникновения и извлечения криптовалют через USB-накопители. Это открытие, впервые сообщенное Slashdot, показывает, как старые методы заражения в сочетании с современными тактиками уклонения представляют значительные угрозы для держателей цифровых активов. Понимание этих уязвимостей важно для всех, кто вовлечен в криптосферу, будь то лично или профессионально.
Распространение через USB: Взгляд в прошлое
STONEDRIVE возвращает воспоминания о печально известном черве Conficker, возрождая когда-то распространенную модель распространения червей через USB. Это вредоносное ПО не полагается исключительно на фишинговые электронные письма или вредоносные загрузки с веб-сайтов; оно стратегически копирует себя на любой USB-накопитель, подключенный к зараженной системе. При подключении к новому компьютеру, если функции автозапуска включены — или если пользователи случайно запускают замаскированные файлы — оно запускает свой вредоносный код.
Цели STONEDRIVE
В своей основе STONEDRIVE функционирует как похититель цифровых активов. Оно тщательно сканирует зараженные системы на наличие криптовалютных кошельков, сохраненных учетных данных и других конфиденциальных данных браузера. Популярные приложения для кошельков, такие как Electrum, Exodus и MetaMask, являются его основными целями. Более того, оно ищет файлы управления аппаратными кошельками, используя куки браузера для захвата паролей и потенциальных начальных фраз, отправляя эти данные через скрытые службы Tor своим создателям.
Техники маскировки и уклонения
Одной из ключевых особенностей STONEDRIVE является его умение уклоняться от обнаружения. Вредоносное ПО использует несколько уровней шифрования для маскировки своей деятельности, применяя механизмы против анализа для предотвращения расследований на основе песочниц и виртуальных машин. Такая сложность позволила ему оставаться незамеченным в течение нескольких месяцев, иллюстрируя вызов, с которым сталкиваются эксперты по кибербезопасности в защите цифровых экосистем.
Почему распространение через USB — стратегический выбор
Решение сосредоточиться на распространении через USB намекает на целенаправленный подход к средам с сильно ограниченным доступом в интернет или изолированным системам — таким как корпоративные офисы или безопасные сайты транзакций, работающие с криптовалютами. USB-накопители действуют как средство, соединяющее эти изолированные машины с сетями, позволяя извлечение данных после повторного подключения к устройству с доступом в интернет.
Использование сети Tor
Использование Tor предоставляет двойные преимущества для хакеров, стоящих за STONEDRIVE. Оно не только скрывает фактическое местоположение их серверов управления и контроля, но и шифрует исходящие данные, усложняя попытки программного обеспечения безопасности отслеживать или блокировать их. Вредоносное ПО общается с заранее заданными интервалами с жестко закодированными адресами Tor, обходя типичные предупреждения на основе DNS.
Процесс скрытого извлечения данных
Попав в систему, операции STONEDRIVE тщательны и незаметны. Собранные данные упаковываются в структурированные JSON-пакеты, содержащие критическую информацию, такую как адреса кошельков и приватные ключи. Некоторые версии выходят за рамки простого кражи данных, активируя веб-камеры или микрофоны при определенных условиях, намекая на более широкие разведывательные устремления, выходящие за рамки финансовых мотивов.
Перехват буфера обмена: тонкая, но эффективная техника
В своем арсенале STONEDRIVE использует перехват буфера обмена для максимизации финансовой выгоды. Тайно заменяя скопированные адреса кошельков на те, которые контролируются злоумышленниками, оно обманывает пользователей, заставляя их переводить средства непосредственно противникам, используя невнимательность пользователей для успешного перенаправления транзакций.
Усилия по снижению угрозы
Microsoft, в координации с правоохранительными органами, распространила предупреждения о STONEDRIVE через свой Центр разведки угроз. Рекомендации по защите включают отключение функций автозапуска, развертывание групповых политик против автоматического выполнения файлов с USB-накопителей и постоянные программы повышения осведомленности сотрудников — особенно в отраслях, работающих с криптовалютами.
Широкие последствия STONEDRIVE: Безопасность цифровых активов
Хотя злоумышленники, похоже, мотивированы финансово, а не поддерживаются государством, последствия их вредоносного ПО обширны. Они продемонстрировали острую адаптивность с использованием распространения через USB, представляя широкую угрозу независимо от организационного фокуса. Подробный судебный анализ показывает, что операторы постоянно совершенствовали свой подход, улучшая стабильность вредоносного ПО и расширяя его целевую область.
Рекомендации для организаций и частных лиц
Для учреждений внедрение строгих политик в отношении USB и изоляция операционных сред являются важными шагами. Белый список приложений и криптографическая проверка USB-устройств дополнительно укрепляют защиту. Домашние пользователи должны отдавать предпочтение авторитетным антивирусным решениям с комплексным сканированием USB и проявлять осторожность с неизвестными накопителями, особенно при управлении криптовалютами.
Понимание угроз USB в современную эпоху
Возрождение вредоносного ПО на основе USB, такого как STONEDRIVE, подчеркивает настоятельную необходимость бдительности в условиях развивающихся ландшафтов кибербезопасности. Команды безопасности должны адаптироваться и обучать пользователей реальности современных угроз, подчеркивая, что прошлые векторы все еще обладают значительной мощностью. Синергия цифровой и физической защиты остается ключевой в защите ценных активов от враждебной эксплуатации.
Заключение: Опережая на шаг
По мере того как криптовалютные и блокчейн-технологии распространяются в финансовых и промышленных приложениях, ставки в защите цифровых экосистем растут одновременно. Операторы STONEDRIVE продемонстрировали острое понимание баланса между устаревшими векторами заражения и передовыми техниками уклонения и извлечения. Оставаться проактивными в исследованиях, сотрудничестве в отрасли и обучении пользователей крайне важно для предотвращения будущих сбоев в постоянно расширяющейся цифровой экономике.
Смотреть все
Показать больше
21 августа 2026
Биткойн подскочил на 12%, превысив $70,000: 5 ключевых факторов ралли
19 августа 2026
Биткойн поднимается к $64,000, так как охлаждение инфляции и падение доходности казначейских облигаций способствуют восстановлению
17 августа 2026
ИНСТИТУЦИОНАЛЬНЫЙ | Крупнейший банк Израиля стал первым банком, предлагающим торговлю криптовалютой
14 августа 2026
Акции Swissquote упали на 10% из-за спада криптовалют, что привело к снижению прогноза на 2026 год от Investing.com
12 августа 2026
Robinhood добавляет более 50 токенов, чтобы стать «все-в-одном» платформой в Великобритании - AMBCrypto
10 августа 2026
«Я думал, это была поездка в Камбоджу»: ложь работника санитарной службы в суде привела к обвинению в лжесвидетельстве
07 августа 2026
После отчета о доходах: стоит ли покупать, продавать или считать акции Coinbase справедливо оцененными?
05 августа 2026
Женщина из Гонконга потеряла $3,3 миллиона в мошенничестве с фальшивым приложением для криптовалюты
03 августа 2026
Cardano поднимается на 10%, поскольку инвесторы обретают уверенность, сообщает Investing.com
31 июля 2026
Почему акции Robinhood растут сегодня? Активная торговля помогает превзойти ожидания по прибыли, несмотря на замедление криптовалют
29 июля 2026
Flipster получает полную операционную лицензию VARA, продвигая регулируемые криптосервисы в ОАЭ
27 июля 2026
XEM падает на 11,83% на фоне смешанных сигналов криптовалютного рынка
Нужна персональная торговая стратегия?
Наши специалисты помогут вам с настройкой счёта и другими финансовыми операциями на платформе брокера.